Esta guía explica cómo evaluar y comprender el concepto de Commander Híbrido para tomar decisiones informadas en entornos operativos. Se contextualiza de forma objetiva el uso de sistemas híbridos de mando, su lógica de integración, consideraciones de seguridad y calidad, y los criterios que suelen valorar equipos técnicos y directivos.
“Commander Híbrido” es una expresión utilizada para describir enfoques de mando y control que combinan múltiples capacidades (por ejemplo, integración de subsistemas, gestión coordinada y supervisión operativa) en un mismo marco de operación. En la práctica, el valor del concepto aparece cuando una organización necesita coordinar flujos con distintos niveles de automatización, distintos tipos de sensores o fuentes de información, y distintos “modos” de actuación—sin perder consistencia operativa.
Desde una perspectiva profesional, el análisis del Commander Híbrido no debería centrarse solo en “qué hace”, sino en cómo se comporta bajo condiciones reales: cambios de carga, incertidumbre, fallos parciales, variaciones en la calidad de los datos y exigencias de cumplimiento (por ejemplo, trazabilidad y controles de acceso). El objetivo de esta guía es ayudarte a estructurar criterios de evaluación—especialmente si estás comparando arquitectura, niveles de integración y requisitos de operación.
El término “Commander” apunta al rol de coordinación: un “centro” lógico (no necesariamente físico) que entiende el estado global y define qué se hace en cada momento. El calificativo “híbrido” sugiere que ese centro no actúa bajo un único paradigma: mezcla automatización basada en reglas o modelos con supervisión humana o con subsistemas que trabajan con lógicas distintas. Este tipo de diseño es común en sistemas donde la decisión no puede delegarse 100% a la automatización por motivos de seguridad, normativa, interpretabilidad o por la presencia de excepciones que aún requieren criterio humano.
En muchas organizaciones, el verdadero impulso para adoptar un Commander Híbrido surge cuando aparece un problema clásico: “Tenemos herramientas y datos, pero no conseguimos una coordinación estable”. Los sistemas existentes pueden ser valiosos, pero su integración no siempre produce un comportamiento coherente. Un enfoque híbrido intenta corregir esa brecha uniendo coordinación, validación, orquestación de modos y auditoría en un marco consistente.
En términos estrictamente objetivos, un sistema “híbrido” suele implicar la coexistencia de componentes o estrategias con naturalezas diferentes: por ejemplo, una parte del proceso puede ser automatizada (reglas, modelos, rutinas), mientras otra puede ser asistida o supervisada por personal (aprobación humana, validación, intervención manual controlada).
En ese contexto, “Commander Híbrido” se entiende como un plano de coordinación que une la toma de decisiones y la ejecución: establece prioridades, organiza estados operativos, orquesta comunicaciones entre módulos y, en su versión más madura, mantiene la consistencia entre lo que se planifica y lo que finalmente se ejecuta.
Los objetivos típicos de un Commander Híbrido pueden agruparse en cuatro categorías prácticas:
Un punto importante es que el Commander Híbrido no es solamente un “controlador” ni solamente una “plataforma de integración”. Es la capa que asegura que el conjunto—automatización, humanos, subsistemas—actúe como un todo coherente.
Además, en entornos reales la “hibridación” no siempre significa intervención humana permanente. Puede significar que el sistema opera autónomamente en condiciones estándar, pero cuando detecta un conjunto de señales que indican incertidumbre alta o riesgo, cambia a un modo de supervisión, solicita aprobación o reduce el nivel de automatización. Esto permite equilibrar eficiencia con seguridad.
Al evaluar cualquier enfoque asociado a Commander Híbrido, un experto técnico tiende a buscar tres “señales” recurrentes:
Estas señales se vuelven particularmente importantes cuando el sistema debe operar cerca de “límites”: por ejemplo, cuando hay ruido en las mediciones, retrasos de comunicaciones o discrepancias entre fuentes.
La integración, en particular, no debería evaluarse solamente por “conectividad”. Debe evaluarse por robustez: ¿qué ocurre cuando el formato de un evento cambia? ¿cuando hay campos faltantes? ¿cuando llegan datos con latencia irregular? ¿cómo se mapean unidades y escalas? ¿cómo se versionan los contratos de datos?
La coherencia no significa ausencia de errores. Significa que ante errores el sistema debe cambiar de forma controlada y predecible. Por ejemplo, si una fuente de datos queda fuera de rango, el Commander no debería emitir órdenes que asuman que la fuente es válida. En un diseño maduro, el sistema debería entrar en un modo degradado o pedir confirmación.
La trazabilidad debe ser útil, no solo “existir”. Un registro de eventos sin correlación temporal, sin IDs, sin relación entre decisión y acción, o sin campos de contexto (inputs, versiones de políticas, estado del sistema) puede resultar poco accionable en auditorías o análisis de incidentes.
Sin asumir un diseño único (porque puede variar por proveedor y dominio), muchas implementaciones cercanas a la idea de Commander Híbrido se organizan en capas:
En un Commander Híbrido bien planteado, estas capas se comunican con interfaces claras y “contratos” de comportamiento: qué se espera recibir, qué se espera devolver y bajo qué condiciones se considera un estado válido.
Para profundizar, vale la pena entender cómo suelen delimitarse responsabilidades en cada capa:
Un punto clave: la supervisión no debe ser una “capa decorativa”. En sistemas híbridos, la supervisión informa la transición entre modos y puede detener acciones peligrosas. Si se limita a alertar sin capacidad de coordinación, se pierde valor en seguridad y coherencia.
La literatura técnica y la experiencia de campo muestran que el riesgo no está únicamente en “que falle el sistema”, sino en cómo se degrada cuando falla. Un experto suele preguntar:
Este enfoque reduce la posibilidad de que el sistema adopte comportamientos inesperados cuando el entorno deja de parecer “ideal”.
Para aterrizar los riesgos con mayor precisión, conviene separar “fallo” de “fallo silencioso”. En un Commander Híbrido, hay al menos tres tipos de problemas que conviene anticipar:
Otros riesgos frecuentes incluyen:
En entornos donde existe criticidad operativa, suelen exigirse controles como:
Estas prácticas se alinean con recomendaciones ampliamente difundidas por organismos y marcos de referencia de seguridad en sistemas. Por ejemplo, el National Institute of Standards and Technology (NIST) describe buenas prácticas para seguridad, gestión de riesgos y control de acceso en entornos digitales (fuente: NIST, series SP 800 y marcos relacionados). Además, para gestión de calidad en procesos, la norma ISO 9001 suele influir en requisitos de documentación y control de cambios en organizaciones que operan con sistemas complejos (fuente: ISO/IEC).
Para que estos requisitos no queden como texto genérico, suele convenir traducirlos a evidencias concretas. Por ejemplo:
También es útil preguntar por el modelo de amenaza: ¿el sistema asume un entorno “honesto” o contempla adversarios? Un Commander Híbrido puede ser un blanco relevante si controla acciones; por ello, suele ser razonable exigir controles de seguridad adicionales como segmentación de red, cifrado en tránsito y en reposo, manejo de secretos, y prácticas de hardening para componentes críticos.
Tu solicitud menciona “price information” y “supplier details”, pero no aporta cifras, moneda, ni datos concretos de proveedor. Por ello, en lugar de inventar precios, planteo una forma profesional de evaluar el costo total (sin suposiciones):
Este método evita decisiones basadas solo en el precio inicial y es el que normalmente utiliza la evaluación técnica con compras (procurement) para estimar el Total Cost of Ownership.
Además, en un Commander Híbrido el costo real puede cambiar según el grado de integración requerido. Por ejemplo, integrar subsistemas con protocolos legacy o con esquemas de datos personalizados suele elevar el costo de ingeniería y pruebas. También puede elevar los costos de mantenimiento porque más integraciones implican más puntos de falla y más dependencia de versiones.
Por eso, para una evaluación justa conviene construir una tabla de “alcance técnico” que describa, sin ambigüedad:
Con esta estructura, el “coste” deja de ser una cifra aislada y pasa a ser un reflejo de lo que realmente se compra: capacidad de coordinación, robustez, seguridad y mantenibilidad.
Una comparación útil—y habitual en comités de evaluación—es entender qué gana y qué exige cada enfoque.
| Aspecto | Sistema “Commander Híbrido” (híbrido) | Enfoque monolítico | Operación puramente manual |
|---|---|---|---|
| Coordinación | Orquestación con transiciones entre modos y supervisión | Control central único; a veces más rígido ante cambios | Depende de experiencia humana; varía por turno y carga |
| Degradación ante fallos | Diseñable para modos seguros y límites | Puede fallar “de forma brusca” si no se diseña la degradación | Se adapta por intervención humana, con riesgo de inconsistencias |
| Trazabilidad | Generalmente alta si registra decisiones y estados | Puede ser alta, pero depende del diseño | Varía; puede requerir bitácoras y revisiones |
| Escalabilidad | Usualmente modular para integrar subsistemas | A veces requiere rediseños parciales | Escala en tiempo humano, no en capacidad tecnológica |
| Riesgo operativo | Controlable mediante políticas, validaciones y límites | Requiere ingeniería cuidadosa para evitar efectos dominó | Depende de capacitación y carga; fatiga y errores humanos |
Conviene profundizar en el “por qué” de estas diferencias. Un monolito puede lograr coordinación y eficiencia si todo está bien definido y el ambiente es relativamente estable. Sin embargo, en entornos con incertidumbre o con múltiples fuentes que pueden fallar o degradarse, un diseño monolítico puede volverse frágil si no se integra desde el inicio el concepto de modos, validaciones y políticas de transición.
Por su parte, una operación puramente manual suele ser flexible, pero la flexibilidad tiene un costo: la variabilidad entre personas y turnos, el riesgo de error bajo estrés y la dificultad de mantener trazabilidad completa. En un Commander Híbrido, se intenta tomar lo mejor de ambos: eficiencia de automatización y control humano donde realmente se necesita criterio.
En evaluaciones comparativas, una pregunta útil es: ¿qué parte del “cerebro” (decisión) y del “músculo” (ejecución) se delega y en qué condiciones? Un enfoque híbrido responde mejor cuando la delegación necesita ajustarse dinámicamente según contexto y riesgo.
Para que esta guía sea accionable, aquí tienes un método de trabajo que suele funcionar en equipos que combinan ingeniería, seguridad y operación. Las “condiciones” son importantes: no todos los procesos exigen el mismo nivel de automatización.
La idea central es traducir el concepto en requisitos verificables. En vez de “queremos un sistema híbrido”, conviene formular: “necesitamos que el sistema pase a modo degradado cuando falten campos”, o “necesitamos que pida aprobación humana cuando la incertidumbre supere cierto umbral”. Así, la evaluación se vuelve comparativa y medible.
Definir el riesgo no es solo una etiqueta. Implica identificar consecuencias: ¿qué ocurre si el sistema falla? ¿hay daños a personas, activos, continuidad del servicio o cumplimiento normativo? También implica definir tolerancia al error y tiempos máximos de respuesta aceptables.
En procesos de riesgo alto, normalmente se exige que el Commander tenga modos seguros muy estrictos, validaciones robustas y un patrón de aprobación humana en escenarios críticos. En riesgo bajo, se puede permitir mayor autonomía, pero aún así conviene definir degradación (por ejemplo, pasar a control asistido en vez de operar ciegamente).
Mapear entradas suele revelar un hecho incómodo pero común: no todas las fuentes tienen la misma calidad ni la misma cadencia. Un dato puede ser “preciso” pero llegar tarde; otro puede llegar rápido pero ser ruidoso. En un Commander Híbrido, la capa de interpretación suele calcular confiabilidad y el motor de decisión debe usar esa información para decidir.
Un enfoque práctico para el mapeo es documentar por cada señal:
Con este mapeo, se construyen criterios de validación y expiración de información.
Aquí se define la esencia del Commander Híbrido: el comportamiento frente a condiciones. Un diseño maduro no limita su lógica a “una regla principal”, sino que crea un conjunto de políticas que describen cómo transitar entre modos.
Ejemplos de transiciones que suelen pedirse (sin asumir tu dominio) incluyen:
También conviene definir límites de acción: qué acciones son permitidas en cada modo y cuáles se bloquean. En sistemas híbridos, esta restricción por modo es una de las piezas más importantes para la seguridad y para la coherencia.
Las pruebas deben reflejar el mundo real con sus imperfecciones. En particular, el evaluador debe pedir escenarios que “rompen” supuestos: retrasos de comunicación, duplicación de eventos, reordenamiento, saturación de colas, fallos intermitentes.
Para hacerlo bien, es útil trabajar con un plan de pruebas que contenga:
Un proveedor serio debería poder demostrar evidencias (logs, métricas, reportes de pruebas, casos de uso cubiertos). Si no pueden mostrar esto, el riesgo de “funcionar solo en demo” aumenta.
Validar seguridad en un Commander Híbrido implica revisar no solo el perímetro (cifrado, autenticación), sino también la seguridad interna del flujo de decisión y ejecución.
Es frecuente pedir:
Además, en entornos regulados, el sistema debe facilitar evidencia: exportación de registros, capacidad de reconstrucción y soporte de auditoría.
Una vez desplegado, el Commander Híbrido vive en un ciclo operativo continuo. Por eso, la evaluación debe incluir:
Un punto práctico: en sistemas híbridos, los cambios en entradas (nuevos sensores, cambios de esquema) pueden afectar la decisión. Por ello, el plan de mantenimiento debe contemplar validación y pruebas cada vez que cambia un componente.
Si quieres usar este checklist como documento vivo para evaluación, puedes transformar cada ítem en una pregunta y una evidencia requerida. Por ejemplo:
Este enfoque convierte la compra en un proceso medible.
Un punto que a menudo se subestima es el impacto de los tiempos de respuesta. En un entorno híbrido, el sistema puede ejecutar acciones en diferentes horizontes temporales. Si la decisión depende de datos con latencia, se requiere:
En términos prácticos, estas decisiones determinan la coherencia del Commander Híbrido: no basta con que “funcione” en laboratorio; debe sostener su lógica en operación.
Existen problemas concretos asociados a latencia y consistencia que merece la pena mencionar:
Para evaluar rendimiento, conviene pedir métricas y objetivos. Por ejemplo:
Una buena práctica es que las políticas de decisión usen métricas de estado del sistema (como backlog o latencia) para ajustar comportamiento. Esto conecta rendimiento con seguridad: si el sistema está sobrecargado, el Commander no debería ejecutar acciones con confianza plena.
La calidad de entrada condiciona la confiabilidad del resultado. Un experto suele exigir que se documenten aspectos como:
Cuando esta capa se ignora, el sistema puede producir decisiones “consistentes” internamente pero incorrectas por error de representación. Por eso, la calidad del dato debe tratarse como requisito, no como un detalle.
Para que este punto se vuelva verificable, suele ser útil exigir:
La consistencia no se limita a la exactitud del dato; también incluye consistencia temporal y semántica. Un Commander Híbrido debe saber si dos señales representan el mismo “instante” o la misma “ventana de tiempo”. Si no, debe incorporar mecanismos de alineación o aceptar que existe una incertidumbre temporal.
Además, cuando existe intervención humana, la calidad del dato afecta directamente la carga cognitiva del operador. Si la interfaz muestra información confusa o contradictoria, incluso una decisión humana correcta puede derivar en un error operativo. Un diseño híbrido maduro reduce esa posibilidad mostrando contexto, confiabilidad, motivos y “qué se sabe” frente a “qué no se sabe”.
Un Commander Híbrido suele incluir una interacción planificada con personal. Esta interacción debería definirse por:
Objetivamente, la supervisión humana no solo es un “apoyo”: es una capa de control que debe estar diseñada para evitar que el operador tenga que adivinar. Una interfaz incompleta puede aumentar el error, aunque el motor de decisión sea técnicamente correcto.
Es útil pensar el rol humano desde dos perspectivas:
Para diseñar bien la supervisión, hay que minimizar la carga cognitiva. Eso implica:
También es relevante definir límites de intervención para evitar “romper” la coherencia. Por ejemplo, si el operador puede ejecutar acciones fuera de las políticas predefinidas, el sistema podría perder gobernanza. Un enfoque híbrido maduro restringe el operador a un conjunto de acciones aprobadas por modo o requiere que el operador confirme acciones con implicaciones seguras.
Finalmente, debe planificarse el entrenamiento. No basta con capacitar en “cómo usar la interfaz”. El personal debe entender el concepto de modos, degradación, expiración de datos y el significado de confiabilidad. Un operador que no entiende por qué el sistema pide aprobación podría ignorar alertas o aprobar decisiones sin criterio.
En sistemas híbridos, la gobernanza evita que el comportamiento cambie sin control. Un enfoque recomendado incluye:
Esto suele estar alineado con buenas prácticas de gestión de calidad, donde la evidencia y la trazabilidad de cambios son esenciales. De forma general, marcos como ISO/IEC orientan la importancia de procesos documentados y controlados (fuente: ISO/IEC).
Para hacer gobernanza realmente útil, suele convenir establecer un flujo de vida de las políticas:
En un Commander Híbrido, es especialmente importante que la versión de políticas usada para una decisión quede asociada a la trazabilidad. Si no, no podrás responder “por qué pasó” durante un incidente.
También es importante definir roles para evitar conflictos: por ejemplo, quien opera no debería tener capacidad de cambiar políticas sin aprobación. Este principio reduce el riesgo de cambios accidentales.
Como no se especifica ciudad o país en tus palabras clave, no se aplica reemplazo por “nearby” en términos geográficos. Aun así, si el despliegue ocurre en contextos donde existen particularidades operativas (por ejemplo, turnos con prácticas consolidadas o jerarquías de decisión), es habitual adaptar la forma de capacitación y el diseño del flujo de aprobación. En muchas organizaciones, la adopción real depende tanto de “cómo se comunica” el sistema como de su tecnología.
Una adaptación cultural adecuada suele incluir:
En enfoques híbridos, la cultura de operación influye tanto como la tecnología. Un sistema que pide aprobación pero lo hace en un momento que el operador no está disponible puede frenar operaciones o incentivar atajos. Por ello, el diseño de modos debe considerar la realidad humana.
No necesariamente. El término “híbrido” suele indicar una combinación entre automatización y supervisión o asistencia. La automatización puede variar según el riesgo del proceso y las políticas definidas.
Debes verificar si registra: eventos relevantes, cambios de estado, decisiones (o al menos motivos/criterios) y acciones ejecutadas. Además, conviene revisar si la auditoría permite reconstruir una secuencia temporal completa.
Una señal de madurez es que los registros estén correlacionados por identificadores y que incluyan: versiones de políticas, configuración activa, estado del modo, y inputs usados en la decisión. Si la trazabilidad no permite reconstruir “la historia completa”, su utilidad en incidentes y auditorías disminuye.
Las orientadas a condiciones reales: ruido y fallos parciales, latencias, eventos simultáneos, datos incompletos y escenarios de degradación. Un proveedor serio suele aportar evidencias de pruebas y criterios de aceptación.
Como regla práctica, las pruebas más valiosas son las que comprueban consistencia entre decisión y ejecución en condiciones imperfectas: por ejemplo, cuando el dato está incompleto o llega tarde. Si la arquitectura no maneja esos casos, la coherencia se vuelve frágil.
Es central: control de accesos, validación antes de ejecutar, modos seguros y manejo de incidentes. También es relevante la gestión de cambios y el registro para análisis posterior.
Además, la seguridad debe traducirse a límites por modo y a mecanismos de contención. Un sistema seguro en laboratorio puede no ser seguro en operación si el control de modos no está bien definido o si la supervisión no puede detener acciones cuando el estado del sistema cambia.
Usa el enfoque de Total Cost of Ownership: implementación, licencias (si existen), infraestructura, operación, mantenimiento, formación y cumplimiento. Esta metodología evita decisiones basadas solo en el precio inicial.
Si no tienes precios, puedes aún así estimar rangos usando supuestos documentados: número de integraciones, volumen esperado de eventos, complejidad de pruebas, necesidad de redundancia, y tiempo de disponibilidad requerido. Lo importante es que tus supuestos queden explícitos y se revisen con el proveedor.
Depende de la interoperabilidad (interfaces, formatos y documentación). Una evaluación técnica debe comprobar compatibilidad con tus subsistemas y la estabilidad de la integración.
Cuando el proveedor afirma “compatibilidad”, conviene pedir detalle: ejemplos de mapeo de datos, versionado de esquemas, manejo de errores, y cómo se comporta ante cambios de subsistemas. La integración madura incluye pruebas de regresión cuando un componente cambia.
Idealmente: interfaces documentadas, definición de modos seguros, requisitos de auditoría, criterios de validación, plan de mantenimiento y formación del personal.
Como mínimo operativo, también conviene exigir un documento de arquitectura y un plan de pruebas que cubra transiciones de modo, latencia, y trazabilidad. Sin esto, el riesgo de “no cumplir lo que se promete” se incrementa.
“Commander Híbrido” debe entenderse como un enfoque de coordinación y control que cobra valor cuando integra capacidades de forma coherente, con supervisión, trazabilidad y políticas de degradación ante fallos. La recomendación final es clara: evita decidir por la promesa general y prioriza evidencia—arquitectura, pruebas, seguridad, auditoría y criterios de operación.
Si dispones de datos concretos sobre precio, proveedor o alcance (por ejemplo, módulos incluidos, condiciones de soporte y requisitos de infraestructura), puedo ayudarte a convertirlos en una matriz comparativa técnica enfocada en requisitos reales de tu organización.
Para cerrar con rigor, una última recomendación práctica es ejecutar la evaluación como si fueras a auditar el sistema mañana: pide documentos, evidencia de pruebas, ejemplos de logs, y escenarios de degradación. Un Commander Híbrido maduro no teme esa evaluación; al contrario, la facilita con trazabilidad, documentación y resultados verificables. Así, la decisión de compra y despliegue se sostiene sobre criterios técnicos, no sobre percepciones.



Esta guía explica de forma objetiva qué es un Pulse Hibrido, cómo se interpreta su funcionamiento y qué criterios usar para evaluar opciones, mantenimiento y seguridad. Se revisa el contexto técnico de la terapia por pulso y los factores clínicos que suelen influir en la selección del equipo, incluyendo consideraciones de compatibilidad, protocolos y entorno de uso.
El Gac Híbrido se está posicionando como una opción técnica para quienes buscan combinar beneficios de sistemas y topar el manejo del cultivo o producción. Este artículo ofrece un panorama objetivo: qué suele significar “híbrido”, cómo se evalúa su desempeño, qué factores afectan costos y calidad, y cómo tomar decisiones informadas con base en criterios de proveedor, instalación y mantenimiento.
Esta guía explica, de forma objetiva, cómo se evalúa y aplica el Pulse Hibrido en contextos clínicos. Se revisa qué significa el concepto de “pulso” en fisioterapia y tecnología médica, por qué los sistemas híbridos combinan modalidades, y qué criterios técnicos y de seguridad se recomiendan para una selección responsable, alineada con protocolos y buenas prácticas del sector.
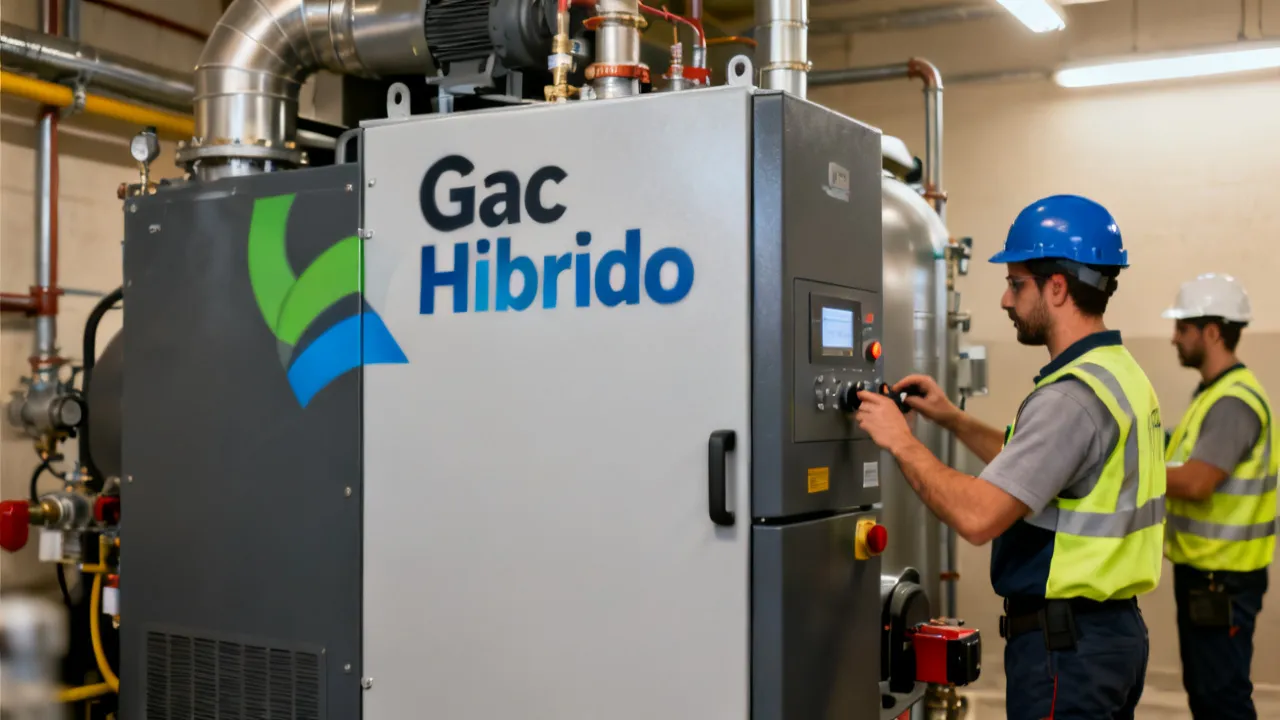
El Gac Híbrido combina rendimiento y versatilidad en sistemas de climatización y proceso, con una configuración diseñada para adaptarse a diferentes necesidades. Este artículo explica de forma objetiva qué significa el concepto “híbrido”, qué se considera en la selección técnica y qué requisitos suelen pedirse a proveedores e instaladores. Además, incluye comparativas, pasos de evaluación y preguntas frecuentes para tomar decisiones informadas.
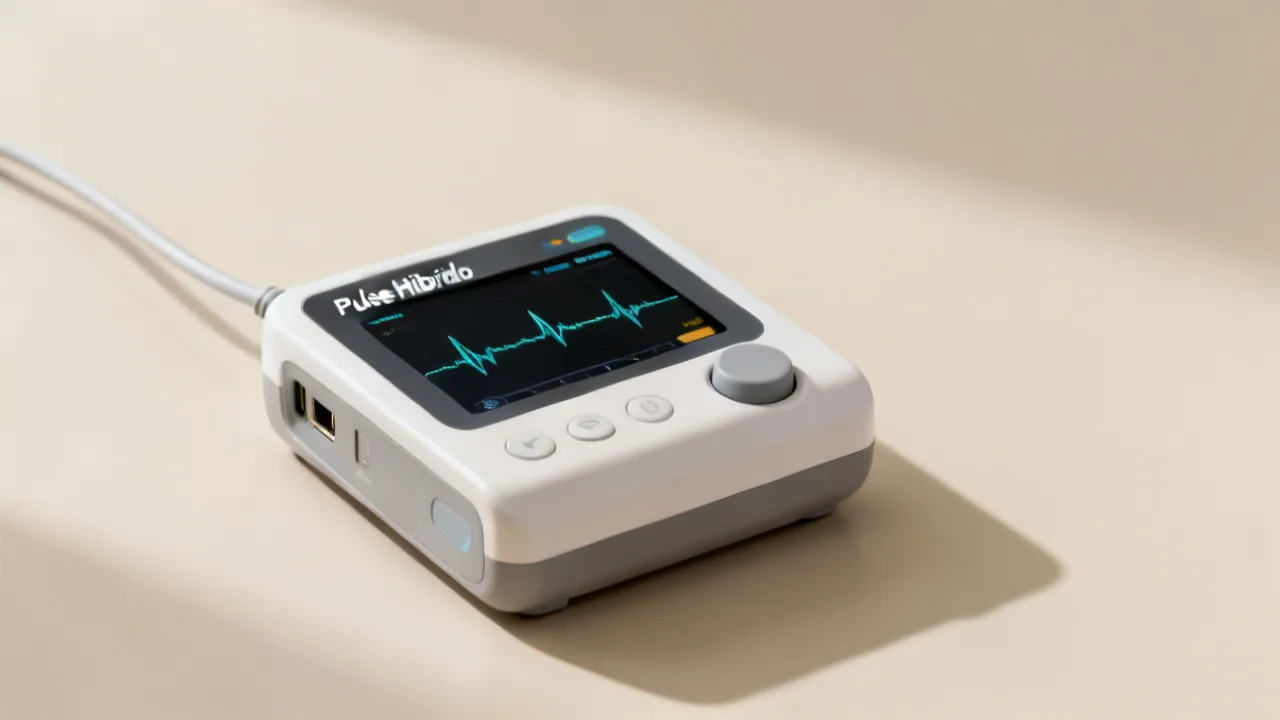
Esta guía explica qué es el Pulse Hibrido, cómo se integra en protocolos de estimulación y qué factores técnicos conviene revisar antes de seleccionarlo. De forma objetiva, se contextualiza su papel dentro de dispositivos de pulso, sus variables de configuración y el enfoque de seguridad clínica habitual. También se detallan criterios de compra, evaluación y mantenimiento para un uso responsable.
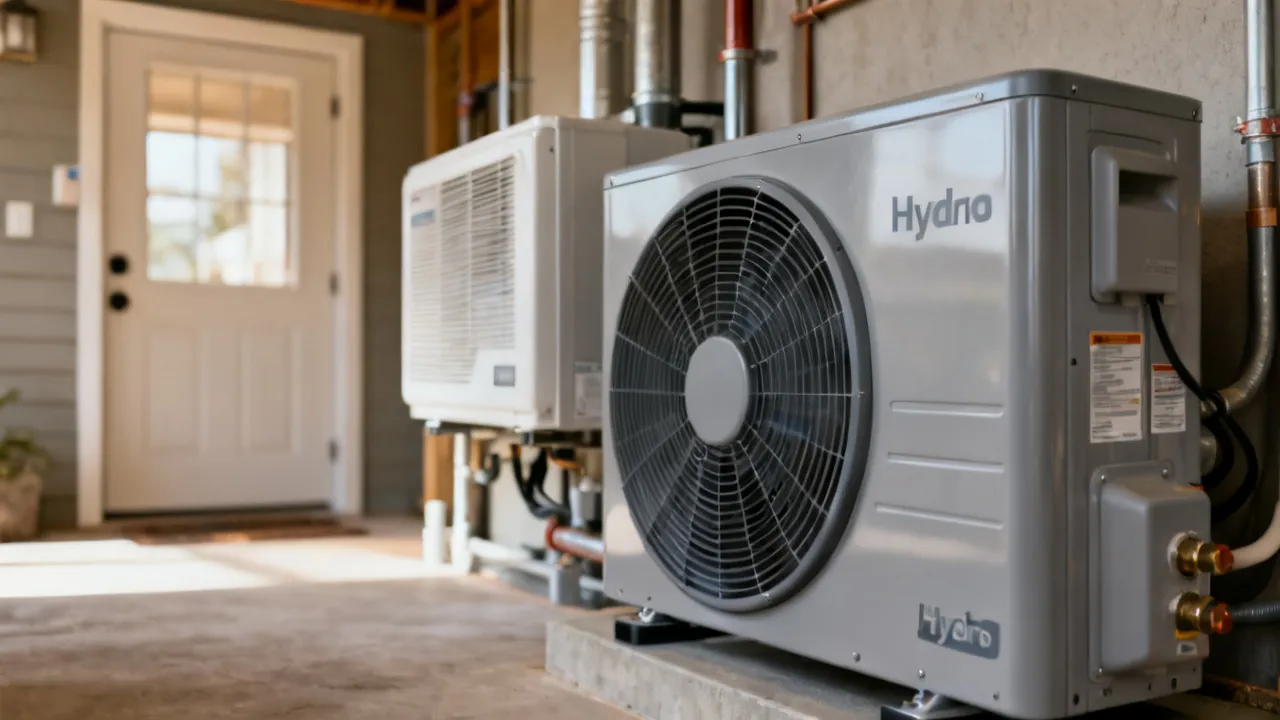
Esta guía analiza el sistema **Gac Híbrido** desde una perspectiva técnica y objetiva: qué es, cómo funciona y qué criterios seguir al evaluarlo para climatización. Se explican conceptos de la bomba de calor y la integración con otras fuentes térmicas, además de requisitos comunes de instalación y mantenimiento. También encontrarás comparativas, condiciones operativas y respuestas a preguntas frecuentes.

